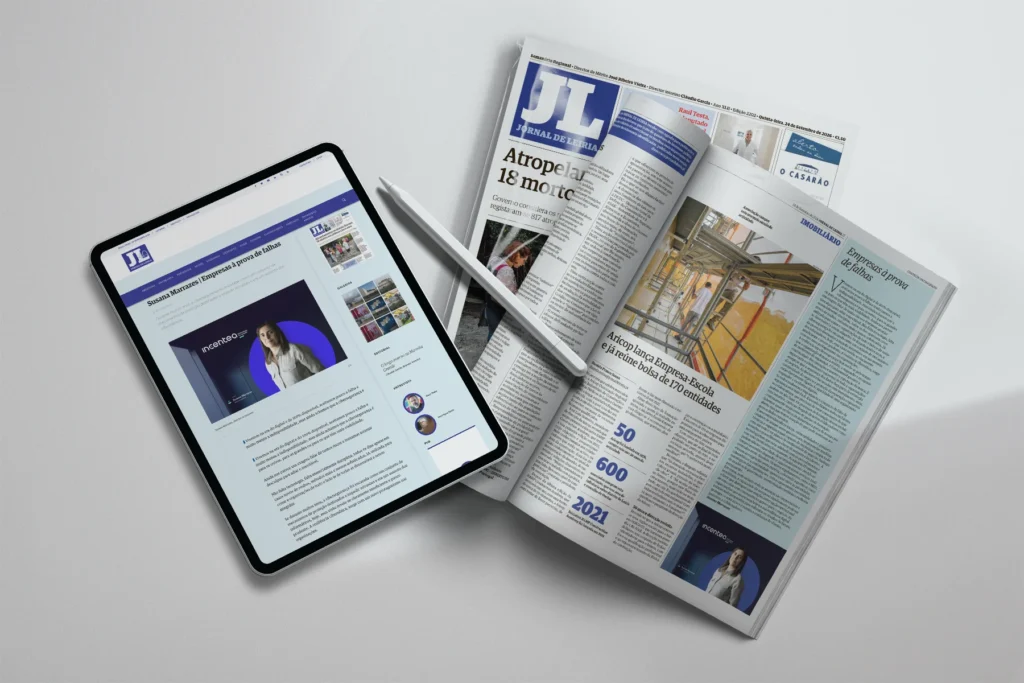
Artigo publicado no Jornal de Leiria a 17 de Setembro de 2026
Vivemos na era do digital e do 100% disponível. Aceitamos pouco a falha e muito menos a indisponibilidade. Mas ainda achamos que a cibersegurança é para os outros, para os grandes ou para os que têm mais visibilidade.
Ainda nos parece um exagero falar de tantos riscos e tentamos arranjar desculpas para adiar o inevitável. Não falta tecnologia, falta essencialmente disciplina.
Todos os dias aparecem casos novos de roubos, métodos mais e menos sofisticados, inteligência artificial utilizada para crime e organizações de todo o lado (e de todas as dimensões) a serem atingidas.
Se durante muitos anos, a cibersegurança foi encarada como um conjunto de mecanismos de proteção destinados a impedir intrusões e era um assunto dos informáticos, hoje, essa visão revela-se claramente insuficiente e pouco prudente. Surge assim um novo protagonismo nas organizações: a resiliência cibernética.
A resiliência em cibersegurança hoje mede-se pelo tempo que a organização demora a resistir, a responder e recuperar de incidentes de segurança. É fundamental garantir a continuidade das operações e manter a reputação da marca.
É importante o alinhamento tranversal de toda a organização e assegurar que a segurança dos dados faça parte da estratégia do negócio. As decisões relacionadas com investimento, risco, continuidade do negócio e proteção da reputação corporativa estão diretamente ligadas à capacidade de uma organização responder a incidentes digitais.
Se todos souberem a importância e o impacto da falta de segurança será mais fácil. E quando falamos todos incluímos os colaboradores que precisam de estar conscientes do que podem ou não fazer. Os processos de formação devem incluir esta temática, tanto na chegada de novos colaboradores como continuamente no processo de gestão de formação. Sabemos quais os riscos de deixarmos a porta de nossa casa aberta mas não temos a noção do que pode acontecer aos nossos dados expostos. É necessário:
- Identificar riscos, vulnerabilidades e possíveis cenários de ataque antes que ocorram;
- Implementar medidas técnicas e organizacionais capazes de minimizar o impacto de uma intrusão;
- Ter planos de continuidade de negócio, backups testados e procedimentos claros de resposta a incidentes.
A tecnologia tem que estar alinhada com os procedimentos e com uma monitorização constante. As equipas IT internas podem não ter capacidade de acompanhamento devido ao tempo necessário dispender e aparecem novos serviços 24×7 centrados neste domínio.
Os novos regulamentos, como o NIS2, elevam as exigências nesta matéria, colocando a gestão do risco cibernético e a continuidade operacional entre as prioridades estratégicas das organizações, com a consequente necessidade de modelos de governação, monitorização contínua e melhoria permanente.
Em conclusão, num cenário onde as ameaças são imprevisíveis e inevitáveis, a capacidade de recuperar rapidamente pode ser o fator que distingue uma simples interrupção operacional de uma crise com consequências graves para o negócio. As organizações que investirem hoje na sua resiliência digital estarão mais preparadas para enfrentar os desafios do futuro, proteger os seus ativos e manter a confiança de clientes, parceiros e colaboradores.
Susana Marrazes
Director at INCENTEA
INCENTEA e CEGID marcaram presença na Conxemar 2026 apresentando Seafood DR.
INCENTEA reforça expansão em Espanha com integração da catalã I2T